
Настройка подключения HOSTVM Manager к домену Active Directory
Данное руководство описывает процесс интеграции HOSTVM Manager с доменом Active Directory (AD) для централизованной аутентификации и авторизации пользователей.
Требования
Настроенный лес Active Directory;
Настроенный DNS на разрешение леса Active Directory;
Для защищенного соединения между LDAP сервером и управляющей машиной должен быть подготовлен сертификат удостоверяющего центра в формате .pem;
Если анонимный поиск по LDAP запрещен, то необходимо предоставить сервисному пользователю разрешения на просмотр всех пользователей и групп в Active Directory;
Создана сервисная учетная запись для выполнения поисковых запросов и логина в Active Directory;
Если Active Directory охватывает несколько доменов, необходимо обратить внимание на ограничения описанные в файле
/usr/share/ovirt-engine-extension-aaa-ldap/profiles/ad.properties
Для корректной работы простого подключения (plain) между HOSTVM Manager и Active Directory используется протокол NTLM. Убедитесь, что на ваших контроллерах домена не заблокирована NTLM-аутентификация. Отсутствие доступа к NTLM приведет к невозможности интеграции HOSTVM Manager с Active Directory.
В рамках настоящей инструкции работоспособность связки HOSTVM Manager и Active Directory с использованием механизма Kerberos-аутентификации не подтверждена. Рекомендуется перед внедрением провести предварительное тестирование Kerberos-аутентификации на целевой инфраструктуре.
Подключение Active Directory
Подключитесь к управляющей машине и установите необходимые зависимости:
dnf install ovirt-engine-extension-aaa-ldap-setupЗапустите утилиту для установки в интерактивном режиме:
ovirt-engine-extension-aaa-ldap-setupВыберите тип LDAP. Для Active Directory пункт 3:
Available LDAP implementations:
1 - 389ds
2 - 389ds RFC-2307 Schema
3 - Active Directory
4 - IBM Security Directory Server
5 - IBM Security Directory Server RFC-2307 Schema
6 - IPA
7 - Novell eDirectory RFC-2307 Schema
8 - OpenLDAP RFC-2307 Schema
9 - OpenLDAP Standard Schema
10 - Oracle Unified Directory RFC-2307 Schema
11 - RFC-2307 Schema (Generic)
12 - RHDS
13 - RHDS RFC-2307 Schema
14 - iPlanet
Please select: 3
Введите имя леса Active Directory:
Выберите протокол подключения:
Введите имя (DN) сервисного пользователя. Пользователь должен иметь разрешения для просмотра всех пользователей и групп на сервере каталогов. Если анонимный поиск разрешен, нажмите Enter без ввода:
Укажите использовать SSO для виртуальных машин или нет. Функция включена по умолчанию, но ее нельзя использовать, если используется SSO для входа на портал администрирования. Имя профиля должно совпадать с именем домена:
Укажите имя профиля. Имя профиля доступно пользователям на странице входа.
Протестируйте возможность поиска по LDAP и вход в систему, чтобы убедиться, что домен Active Directory правильно подключен к Менеджеру. Для проверки возможности входа необходимо указать имя учетной записи и пароль. Для проверки возможности поиска по LDAP от имени пользователя необходимо выбрать Principal, при использовании групп выбрать Group. В пункте Resolve ввести Yes для получения информации о группе. Введите Done для завершения настройки. После окончания настройки будут созданы три файла конфигурации.
После выполнения подключения Active Directory перезапустите службу ovirt-engine:
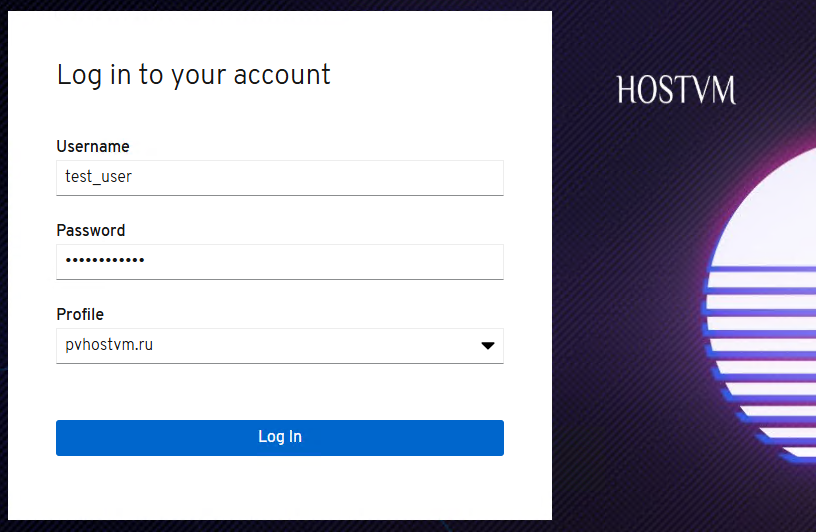
Созданный профиль теперь доступен на портале администрирования и на страницах входа. Чтобы предоставить учетным записям пользователей на сервере LDAP соответствующие разрешения, например, для входа в VM Portal, необходимо дополнительно присвоить права пользователю через портал администрирования.
Last updated